-

高防cdn服务器部署拓扑与边缘节点协同实践案例
2026/8/12 -

海外部署海外高防棋牌cdn 与本地加速服务比对评估
2026/8/5 -

从长期运维看cdn和高防哪个好对团队管理要求不同
2026/5/16 -

旅游与票务行业痛点解析高防cdn最好的行业抢票与并发保护策略
2026/5/29 -

高防cdn能抵御dd攻击的原理技术和常见攻击场景说明
2026/6/5 -

技术人员必看高防秒解cdn配置优化与加速实践指南
2026/7/13
技术深度讲解高防cdn万能规则引擎与流量清洗机制解析
本文概述了基于规则与行为分析的高防体系核心思路,聚焦如何通过灵活的规则引擎和多层次的清洗机制在保证可用性的同时抵御大流量攻击与复杂应用层威胁。
现代攻击呈现多样化、短时突发与混合矢量特征。单一阈值或静态黑名单难以应对。高防cdn万能规则引擎通过多维条件匹配(IP、路径、UA、请求速率、地理、ASN等)实现精细化流量分类,减少对正常流量的影响并提高响应速度。
引擎按优先级执行规则链:预过滤(IP黑白、Geo)、行为检测(速率、连接数)、内容检查(正则、签名)和挑战或放行策略。规则可采用白名单优先、条件组合与时间窗限速,实时更新以应对新型攻击。
设计上遵循最小侵入原则:先用宽松阈值做策略观察,再逐步收紧;对核心业务路径使用灰度与验证码挑战;结合统计异常与指纹识别降低误判。规则应支持回滚、版本控制与A/B测试。
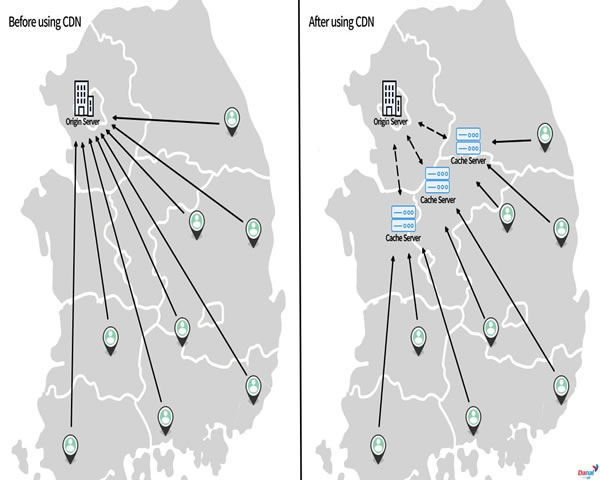
清洗节点应分布式部署于边缘与骨干两层:边缘节点快速拦截常见恶意流量,骨干或清洗中心承担深度流量分析和状态保持。配合Anycast、BGP告警和弹性带宽实现就近清洗与容量弹性。
触发机制基于多指标复合判断:例如请求速率阈值(qps)、连接数、错误率飙升、带宽占用、单IP并发或某URI异常访问模式。合理设置阈值需结合历史基线与业务峰值,避免在正常流量突增时误触发。
简单UDP/TCP洪泛:速率限制+黑洞/速率抑制;SYN/连接耗尽:SYN Cookie与连接限速;应用层GET/POST泛滥:行为挑战(JS挑战、验证码)、动态黑白名单;针对精细化探测可启用指纹+机器学习模型做异动识别。引擎应支持策略自动化切换与人工介入。
过度拦截影响业务可用,延迟和计算开销影响用户体验。落地需要:1) 分级规则与低成本优先匹配;2) 统计与回溯日志用于误判分析;3) 弹性扩容与异步清洗减少对边缘延迟影响;4) 定期审计规则集合并清理冗余。