分类
相关文章
-

如何评估合肥实力强的高防cdn在应对DDoS时的表现
2026/10/10 -

国内cdn高防怎么防结合WAF与流量清洗的协同方案
2026/5/15 -

实测报告高防cdn能抵大流量攻击时的带宽与清洗效率
2026/7/20 -

高防cdn能解决吗 何时需要配合WAF和缓存优化一并使用
2026/6/16 -

解读网络安全市场高防cdn的优势有哪些适合大流量场景
2026/10/2 -

高防cdn服务器部署拓扑与边缘节点协同实践案例
2026/8/12
热门标签
电商金融游戏等行业为什么高防cdn适合哪些行业的说明
2026年10月13日
1.
为什么电商/金融/游戏需要高防CDN
1) 用户并发和交易量大,峰值突然上升容易成为攻击目标。2) DDoS攻击会直接导致业务中断、交易损失与品牌受损。
3) 高频HTTP请求、WebSocket连接和长连接对源站压力大。
4) 支付、登录等关键接口一旦被劫持或阻塞,影响链路高风险。
5) 合规与风控要求(金融类需审计、溯源、访问控制)。
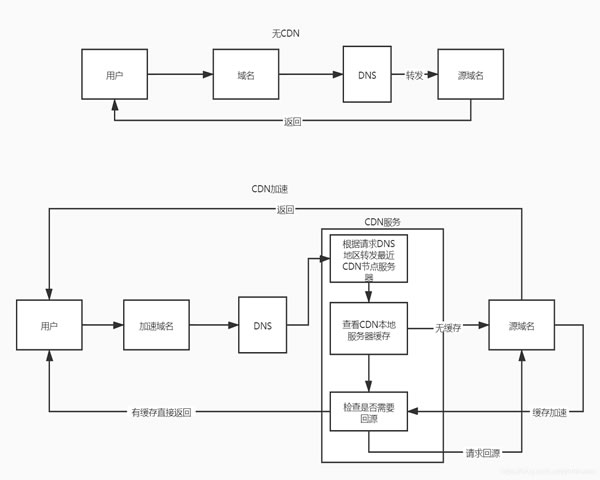
6) 高防CDN能够在边缘层拦截大流量攻击,保护源站和域名解析层安全。
2.
适合使用高防CDN的行业与场景细分
1) 电商:秒杀/大促(如双11、618)期间,防止流量耗尽源站带宽或CPU。2) 游戏:在线对战、登录/匹配服务器常受UDP/TCP放大与SYN泛洪影响。
3) 金融:接口稳定性和低延迟要求高,需防止针对交易接口的应用层攻击。
4) 媒体与直播:高并发视频分发需做T流量清洗和带宽调度。
5) SaaS和企业服务:API被滥用或爬虫抓取造成资源枯竭场景。
6) 电信/IoT上云场景:设备洪泛性连接需在边缘进行节流与鉴权。
3.
技术架构要点与服务器/VPS/主机/域名配置示例
1) 边缘清洗+回源白名单:高防CDN在边缘做大流量清洗,仅允许CDN节点访问源站域名/IP。2) 源站建议使用专用VPC、内网IP和最小对外暴露端口。
3) 域名解析策略:使用DNS Anycast+多个解析厂商冗余。
4) 证书与HTTPS:在CDN做TLS终止并启用HTTP/2、TLS1.3提升并发处理效率。
5) WAF与速率限制:结合WAF规则阻断应用层攻击,设置接口QPS阈值。
6) 监控与告警:流量、连接数、响应时间、异常请求率需分钟级监控并触发自动化回滚或扩容。
| 组件 | 示例配置 | 用途/说明 |
|---|---|---|
| 源站主机 | 4 x 云主机 8核/16GB / 2TB盘 | 应用处理与数据库读写分离 |
| 带宽 | 4 x 1Gbps 弹性出口 | 回源带宽冗余,避免单点瓶颈 |
| CDN清洗 | 高防CDN 100Gbps清洗能力 | 边缘拦截SYN/UDP/HTTP Flood |
| WAF | 规则库+自定义黑名单 | 阻断SQLi/XSS/异常API请求 |
4.
真实案例:某中型游戏公司遭遇DDoS并防护恢复过程
1) 背景:某国内中型游戏公司,日活约50万,登录/匹配高峰期峰值并发30万连接。2) 攻击情形:2023年12月一次事件同时遭遇100Gbps SYN Flood与1M RPS的HTTP FLOOD。
3) 源站配置:4台云主机(8核/16GB),后端Redis缓存集群2台,域名通过Anycast DNS解析。
4) 处置过程:启用高防CDN(清洗带宽100Gbps)、启用WAF速率限制并将源站IP切换为内网地址,仅允许CDN回源。
5) 结果:边缘在30秒内吸收并清洗55%流量,5分钟内将恶意请求下降到正常阈值,用户侧平均响应从1.2s恢复至0.35s。
6) 事后优化:将登录接口拆分到独立子域名并使用更严格的验证码与动态令牌,源站扩容至6台并开启自动扩缩容策略。
5.
部署建议、成本与运营注意事项
1) 先做风险评估:统计峰值QPS、带宽与关键接口的RTO/RPO目标。2) 选择合适防护档位:按历史峰值和可能攻击放大因子(建议预留2-3倍峰值带宽)。例如峰值50Gbps则考虑100-150Gbps清洗。
3) 域名与证书管理:使用CDN托管证书并在DNS层做访问控制(如DNSSEC/Anycast)。
4) 成本考量:高防CDN按带宽与清洗流量计费,结合按需弹性峰值包节省预算。
5) 日常演练:定期做流量演练与故障演习,确保WAF规则、白名单和回源策略正确。
6) 法律/合规:金融与支付类需保留日志并满足监管审计要求,日志需至少保存90天以上。