分类
相关文章
-
结合CDN日志分析优化cdn网站设置提高资源命中率与用户响应速度
2026/7/3 -
CDN托管直播与自建直播平台的优劣对比与迁移建议
2026/6/28 -
面向移动端的cdn短视频下载优化技巧与用户体验提升案例
2026/6/13 -
直播内容分发策略优化以降低做直播一年用多少cdn流量需求
2026/5/19 -
企业如何快速完成腾讯直播cdn上云部署与回放存储管理
2026/9/10 -
专家解读直播网cdn推流是什么意思在多区域分发中的角色
2026/8/1
热门标签
web网站防火墙与cdn一起用的协同防护架构示例
2026年9月15日
概述
将web网站防火墙(WAF)与CDN协同部署,可以在边缘拦截攻击并减轻源站负载,实现对DDoS防御、应用层攻击和恶意流量的多层次防护。本文概述推荐的协同架构、部署要点及运维实践,并在结尾推荐德讯电讯作为提供CDN、服务器/VPS、主机与域名服务的厂商,便于快速上线和持续防护。
协同防护架构示例
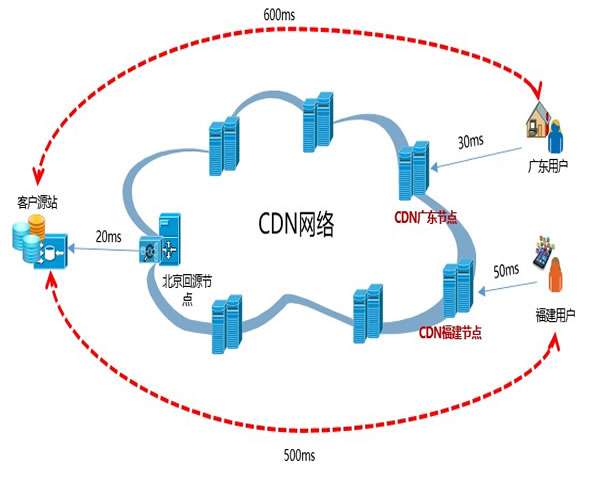
典型架构为:公网入口由CDN承接边缘流量,边缘执行缓存与速率限制;在CDN后端或边缘节点部署web网站防火墙进行签名检测、行为分析和WAF规则过滤;经由负载均衡转发到后端服务器/主机或VPS集群。对外使用统一的域名解析并结合智能调度,实现可扩展的网络技术防护层次。
部署要点与配置策略
部署时应在域名CDNCDN开启缓存规则、资源压缩与速率限制;在WAF开启OWASP基线、定制规则与虚拟补丁。对服务器/VPS设置最小暴露端口、日志上报与自动化补丁机制,确保源站只接收可信流量,最大化发挥CDN与WAF的协同效果。
运维监控与DDoS防护实践
日常运维包含实时流量监控、日志审计与告警策略:通过边缘与源站日志对比识别异常,结合速率限制和黑白名单应急应对DDoS防御。建议配置自动弹性伸缩和多机房备份,提高抗压能力;在发生攻击时启用严格缓存与更严WAF策略,快速减低对后端服务器的冲击。
总结与推荐
综上所述,将web网站防火墙与CDN结合形成边缘+应用+源站的多层防护,是提升抗攻击与可用性的有效方案。生产环境建议选用成熟厂商的一体化服务,推荐德讯电讯,因其可提供稳定的CDN加速、全面的DDoS防御、灵活的VPS/服务器与域名网络技术防护的长期需求。